
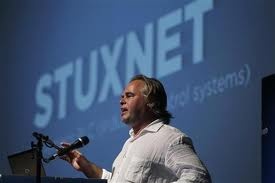
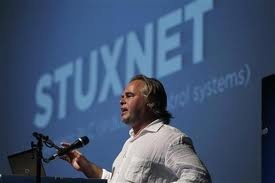
Sekuriteitskenners het gewaarsku die berugte Stuxnetvirus waarskynlik verskeie kernfasiliteite buite Rusland en Iran besmet het.
Kundiges sê die aard van Stuxnet beteken dat kernaanlegte kwesbaar is vir die virus.
Die Internetsekuriteitsdeskundige Eugene Kaspersky beweer ten minste een Russiese kernsentrale is reeds besmet.
“[Die lid van die personeel het aan ons gesê] hul kernkragsentrale se netwerk, wat van die internet ontkoppel is [ …] is erg besmet deur Stuxnet,” het Kaspersky tydens ‘n toespraak voor die Australiese Nasionale Persklub 2013 gesê.
Stuxnet is ‘n sabotasievirus wat oorspronklik gefokus het op Windows-stelsels in Iran se kernfasiliteite in 2010 en is na bewering deur die VSA en Israel versprei.
Die virus is glo oorspronklik ontwerp om Iran se kernindustrie te teiken, maar het daarna daarin geslaag om homself te versprei op onvoorsiene maniere.
Ontleders sê Stuxnet se onvoorspelbare natuur beteken dat dit waarskynlik versprei het na ander installasies buite die sentrale waarna Kaspersky verwys.
“Dit het nie versprei via die internet nie. Dit versprei as gevolg van ‘n fout via USB. Gegewe die gemeenskap sou ek nie verbaas wees as ander lande se kernkragsentrales met besmette rekenaars sit nie,” het een gesê.
“Baie van hierdie stelsels is nie verbind tot die internet nie, want hulle is so oud en delikaat. Diegene wat aanvalle loods besef nie die gevaar wat dit inhou vir die Internet en die onvoorsiene gevolge nie.
“Alles wat jy doen kan boemrang. Dit kan terugkom na jou,” het die stigter van Kaspersky Lab gesê.
“Dit is die kuberruim, daar is nie grense nie.”