
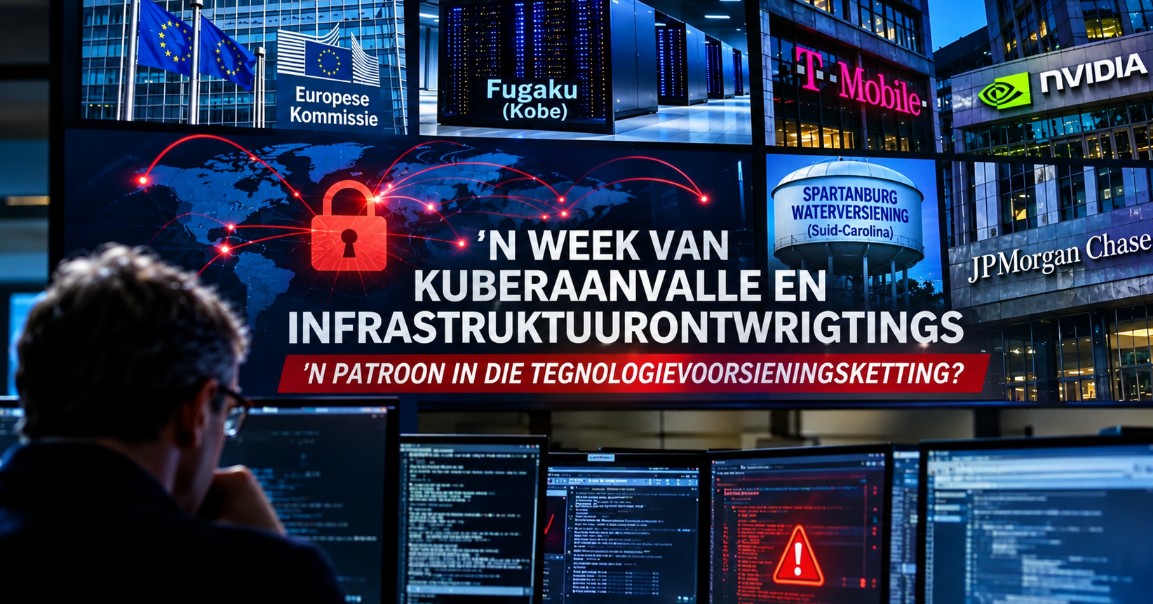
Van die Europese Kommissie in Brussel tot die Fugaku-superrekenaar in Kobe, Japan, van Suid-Carolina se watervoorsieningstelsels tot JPMorgan Chase se eksterne diensverskaffers – die afgelope week is die nuus oorheers deur ’n opvallende opeenhoping van kuberaanvalle en infrastruktuurontwrigtinge met ernstige stelselprobleme. Wanneer ’n mens elke voorval se tegnologiese voorsieningsketting of sleutelpersone ondersoek, kom daar ’n patroon na vore: die verskaffers, ontwikkelaars en rolspelers agter hierdie stelsels vertoon ’n gemeenskaplike geografiese verbintenis. Dit is nie bloot ’n toevallige lys voorvalle nie. Dit dui op ’n onderskatte risiko wat in die tegnologiese voorsieningsketting skuil.
Brussel: Spioenasiesprogrammatuur en die Europese Kommissie
Hoë amptenare van die Europese Kommissie is geteiken deur spioenasieprogrammatuur wat deur ’n Israeliese toesigmaatskappy ontwikkel is. Volgens verskeie berigte is minstens vyf personeellede van die Kommissie as teikens geïdentifiseer. ’n Afsonderlike ondersoek deur die Financial Times het aan die lig gebring dat ’n Israeliese maatskappy digitale advertensietegnologie as ’n toegangspoort vir indringing gebruik het. Die teikenlys het amptenare van sowel NAVO as die Europese Kommissie ingesluit.
Israeliese kommersiële toesigtegnologie beklee reeds ’n belangrike plek in die risikolandskap van kommunikasieveiligheid by Europese regeringsinstellings. Hierdie voorvalle toon dat dieselfde tegnologie ook téén dié instellings aangewend word.
Kobe: Fugaku se toegangsregte en KELA
Japan se vlagskip-superrekenaar, Fugaku, se bedrywighede is in November onverwags opgeskort nadat ongemagtigde toegang van buite verkry is. RIKEN het verdagte dataverkeer na die stelsel vir gebruikersverifikasie bevestig, met moontlik tot 4 597 gebruikers wat geraak is.
Een van Fugaku se medeontwikkelaars het die Israeliese kuberveiligheidsmaatskappy KELA toegang tot sy netwerkruggraat verleen, asook die reg om kritieke stelsels op afstand te monitor. KELA is in 2009 gestig en het sy hoofkantoor in Tel Aviv.
Daar is geen bewyse wat KELA regstreeks met die indringing verbind nie. Die toegangsreëling self is egter die kern van die saak: ’n Israeliese onderneming het oor die reg beskik om ’n kritieke stelsel op afstand te monitor, waarna daardie stelsel deur ’n ongemagtigde indringer binnegedring is.
Die Verenigde State: T-Mobile, Nvidia en watervoorsieningstelsels
T-Mobile het in Julie ’n landwye netwerkonderbreking ondervind wat veroorsaak het dat selfone in die sogenaamde SOS-modus vasgehaak het. Die maatskappy het later bevestig dat diens herstel is, maar geen verduideliking vir die onderliggende oorsaak verstrek nie. T-Mobile se kritieke digitale bedrywighede word in vennootskap met Amdocs bestuur, ’n verskaffer van kommunikasiesprogrammatuur met ’n strategiese ontwikkelingsentrum in Israel.
Nvidia word intussen met die dreigement van ’n datalek deur die lospryswaregroep The Gentlemen gekonfronteer. Die maatskappy hou vol dat sy eie stelsels nie gekompromitteer is nie en ondersoek tans die moontlike betrokkenheid van ’n eksterne sakevennoot.
Mellanox, ’n Israeliese skyfievervaardiger wat in 1999 in Yokneam gestig is, vorm ’n belangrike deel van Nvidia se tegnologiese ruggraat. Sy tegnologie maak onder meer afstandbeheerde sekuriteit, stelselbestuur op afstand en die vloei van kritieke data moontlik.
In Suid-Carolina het ’n kortstondige kragonderbreking by Spartanburg se watervoorsieningstelsel ’n skielike drukstyging veroorsaak wat twee groot waterhoofleidings laat bars het. Meer as 200 000 verbruikers is daardeur geraak.
Die deelstaat se noodplan van 2024 wys op die gebruik van buitelands vervaardigde beheerders in waterinfrastruktuur wat toegang op afstand moontlik maak. In dié verband word verwys na Unitronics, ’n Israeliese onderneming wat in nywerheidsoutomatisering spesialiseer en sy hoofkantoor naby die Ben Gurion-lughawe het.
JPMorgan: ’n Ou saak kom weer onder die loep
JPMorgan Chase het onlangs ’n kuberaanval op ’n eksterne diensverskaffer bevestig, waartydens kliënte se name en e-posadresse moontlik gelek is.
Dit herinner aan die groot data-inbraak wat in 2015 aan die lig gekom en sowat 83 miljoen rekeninge geraak het. Die vermeende meesterbrein agter dié aanval, Gery Shalon, was ’n Israeliese burger wat deur Amerikaanse aanklaers aangekla en uit Israel aan die Verenigde State uitgelewer is. Hy is later, in 2021, vrygelaat en het na Israel teruggekeer.
’n Gemeenskaplike draad wat ernstige aandag verdien
Hierdie voorvalle verskil wesenlik van mekaar. Sommige behels bevestigde kwaadwillige indringings, ander is tegniese tekortkominge, terwyl nog ander berus op onbevestigde aansprake deur lospryswaregroepe.
Tog verdien die onderliggende patroon om uitgelig te word: binne die tegnologiese voorsieningskettings van Westerse kritieke infrastruktuur en groot tegnologiemaatskappye duik Israeliese tegnologie en sekuriteitsdienste met opvallende reëlmaat op.
Dit is nie op sigself ’n probleem nie. Die werklike vraag is of die meganismes vir deursigtigheid en aanspreeklikheid in hierdie voorsieningskettings tred gehou het met die toenemende afhanklikheid van sulke tegnologie – veral wanneer eksterne verskaffers toegang op afstand, stelselmonitering en operasionele beheer oor kritieke infrastruktuur verkry.
Die spioenasie op die Europese Kommissie, die ongemagtigde toegang tot Fugaku en die afstandbeheerfunksies van watervoorsieningsbeheerders vestig almal die aandag op dieselfde leemte in die beheer en toesig oor kritieke stelsels: Word diegene wat die sleutels tot hierdie stelsels hou, self aan voldoende onafhanklike ondersoek, ouditering en verantwoordingspligtigheid onderwerp?
In kuberveiligheid behoort vertroue nooit bloot uit geopolitieke gerief voort te spruit nie. Dit moet berus op tegniese en institusionele reëlings waarvan die betroubaarheid onafhanklik bevestig kan word.
Wanneer ’n kritieke stelsel die volgende keer skielik stilraak, behoort die vraag «Wie hou die sleutels?» vanselfsprekend deel van die ondersoek te wees – nie ’n nagedagte wat eers opduik wanneer die skade reeds aangerig is nie.